
Không chỉ nhắm đến thông tin ngân hàng, mã độc này còn có khả năng tạo một bản sao ứng dụng ngân hàng ngay trên thiết bị của nạn nhân và tìm cách điều khiển từ xa.
- 13-09-2026CEO Apple tung đòn về phía Android: “Màn hình điện thoại gập hiện nay cho cảm giác nhựa rẻ tiền, gợn và nhăn”
- 14-09-2026Lời khuyên cho người thường công khai ngày sinh, số điện thoại, địa chỉ trên Zalo, Facebook,…
- 13-09-2026Green SM gửi thông báo đến toàn bộ tài xế trên cả nước
- 13-09-2026Lời khuyên cho tất cả những ai hay gọi video qua Zalo, Messenger
Các chuyên gia bảo mật Group-IB vừa phát hiện một biến thể mới của mã độc Android có tên Gigabud. Không chỉ nhắm đến thông tin ngân hàng, mã độc này còn có khả năng tạo một bản sao ứng dụng ngân hàng ngay trên thiết bị của nạn nhân và tìm cách điều khiển từ xa.
Gigabud chủ yếu được phát tán thông qua các ứng dụng giả mạo. Kẻ tấn công có thể gửi liên kết tải ứng dụng qua tin nhắn hoặc đăng tải trên những website lừa đảo. Các ứng dụng này thường giả danh phần mềm của cơ quan nhà nước, cơ quan thuế, ngân hàng hoặc các hãng hàng không nhằm đánh lừa người dùng.
Sau khi được cài đặt, Gigabud tìm cách thuyết phục người dùng cấp cho ứng dụng những quyền đặc biệt trên Android, đáng chú ý là quyền Trợ năng và quyền hiển thị trên các ứng dụng khác.
Khi được cấp các quyền này, mã độc có thể can thiệp sâu hơn vào hoạt động trên thiết bị. Từ đó, kẻ tấn công có thể tạo ra các giao diện giả, đánh lừa người dùng nhập tên đăng nhập, mật khẩu hoặc mã PIN ngân hàng.
Tuy nhiên, khả năng đáng lo ngại hơn của Gigabud nằm ở việc mã độc không chỉ dừng lại ở đánh cắp thông tin đăng nhập.
Theo Group-IB, Gigabud có thể cài đặt thêm một công cụ độc hại mang tên Vwork. Công cụ này được phát triển dựa trên Shelter, một tiện ích mã nguồn mở vốn cho phép người dùng tạo hồ sơ riêng trên Android để tách biệt các ứng dụng phục vụ công việc. Gigabud lợi dụng chính cơ chế này để tạo một hồ sơ công việc mới trên thiết bị. Sau đó, mã độc đưa một bản sao của ứng dụng ngân hàng vào khu vực này.
Điểm nguy hiểm là quá trình trên có thể diễn ra mà người dùng không nhận biết. Kẻ tấn công từ xa có thể điều khiển bản sao ứng dụng ngân hàng để thực hiện các giao dịch trái phép. Một số hoạt động còn có thể được che khuất phía sau màn hình đen, khiến người dùng khó nhận ra bất thường.
Nói cách khác, thay vì chỉ tìm cách lấy mật khẩu ngân hàng, Gigabud tìm cách đưa một phiên bản khác của ứng dụng ngân hàng vào điện thoại, sau đó tìm cách điều khiển phiên bản này.
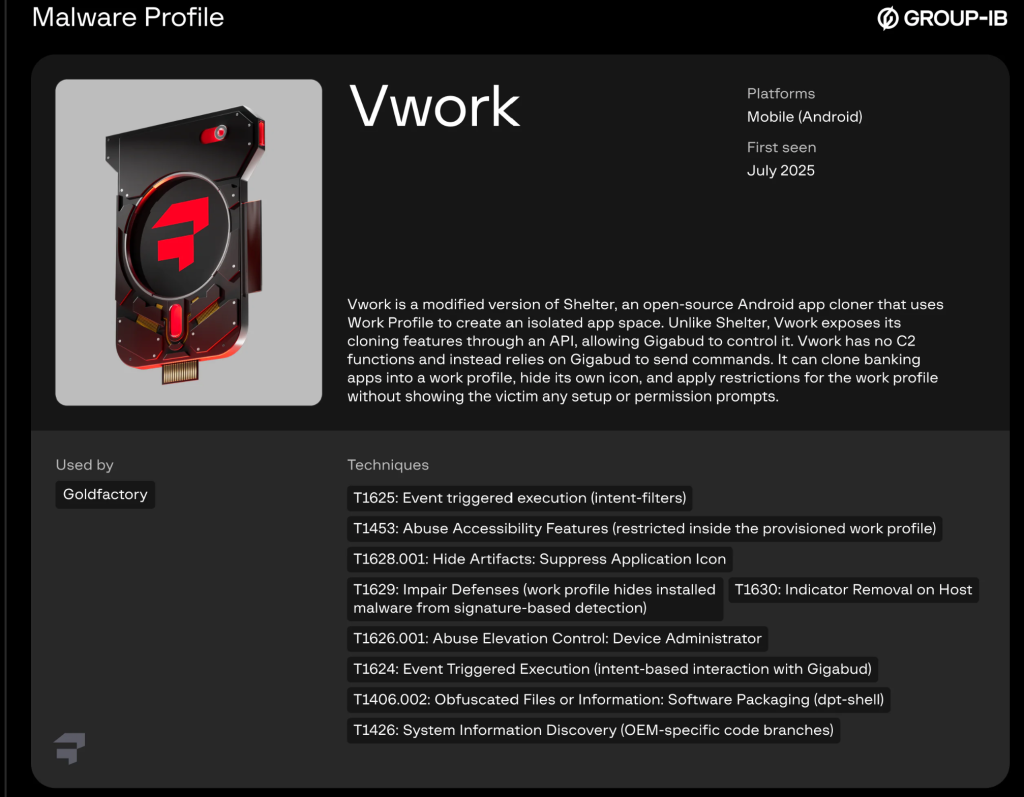
Ứng dụng người dùng cần gỡ ngay khỏi điện thoại (Ảnh: Group-IB)
Lợi dụng cơ chế hồ sơ riêng của Android
Android cho phép người dùng phân tách ứng dụng và dữ liệu thành những khu vực riêng biệt, chẳng hạn hồ sơ cá nhân và hồ sơ công việc. Đây là tính năng được thiết kế nhằm phục vụ nhu cầu quản lý dữ liệu và ứng dụng trên cùng một thiết bị.
Gigabud lợi dụng cơ chế này để che giấu hoạt động độc hại. Khi ứng dụng ngân hàng được đặt trong một hồ sơ khác, việc nhận diện mối liên hệ giữa mã độc trên thiết bị và những giao dịch bất thường có thể trở nên khó khăn hơn.
Điều này cũng đồng nghĩa người dùng không nên cho rằng điện thoại an toàn chỉ vì thiết bị vẫn hoạt động bình thường hoặc ứng dụng ngân hàng quen thuộc trên màn hình chính không xuất hiện dấu hiệu bất thường.
Người dùng Android cần làm gì?
Một trong những dấu hiệu cần chú ý là điện thoại xuất hiện bản sao của ứng dụng ngân hàng mà người dùng không chủ động cài đặt, đặc biệt khi ứng dụng này nằm trong một hồ sơ công việc mới.
Bên cạnh đó, người dùng nên thận trọng với các ứng dụng yêu cầu cài đặt thông qua tệp APK được tải từ những đường dẫn không rõ nguồn gốc. Những ứng dụng tự nhận là phần mềm của cơ quan nhà nước, ngân hàng, hãng hàng không, đơn vị giao hàng… nhưng đồng thời yêu cầu quyền Trợ năng hoặc quyền hiển thị đè lên ứng dụng khác cần được kiểm tra kỹ.
Nếu đã cài đặt một ứng dụng đáng ngờ, người dùng nên nhanh chóng thực hiện một số biện pháp sau:
Thu hồi các quyền đặc biệt đã cấp cho ứng dụng.
Gỡ ứng dụng không rõ nguồn gốc khỏi thiết bị.
Kiểm tra điện thoại để phát hiện các ứng dụng hoặc bản sao ứng dụng ngân hàng bất thường, đặc biệt trong hồ sơ công việc.
Liên hệ trực tiếp với ngân hàng thông qua các kênh chính thức nếu nghi ngờ tài khoản hoặc thông tin đăng nhập đã bị xâm phạm.
Nếu thiết bị có dấu hiệu bị kiểm soát, người dùng có thể cân nhắc khôi phục cài đặt gốc sau khi sao lưu an toàn những dữ liệu quan trọng.
,
Sức khoẻ cộng đồng