
Hàng loạt vụ tấn công mạng và rò rỉ dữ liệu quy mô lớn tại Hàn Quốc, Nhật Bản trong thời gian gần đây đang làm gia tăng lo ngại về việc trí tuệ nhân tạo (AI) bị lợi dụng để thực hiện các cuộc tấn công nhanh hơn, trên phạm vi rộng hơn. Cùng với đó, sự phát triển của các tác nhân AI (AI agent) đặt ra những yêu cầu mới về bảo mật dữ liệu, trách nhiệm của doanh nghiệp công nghệ và quản lý rủi ro.
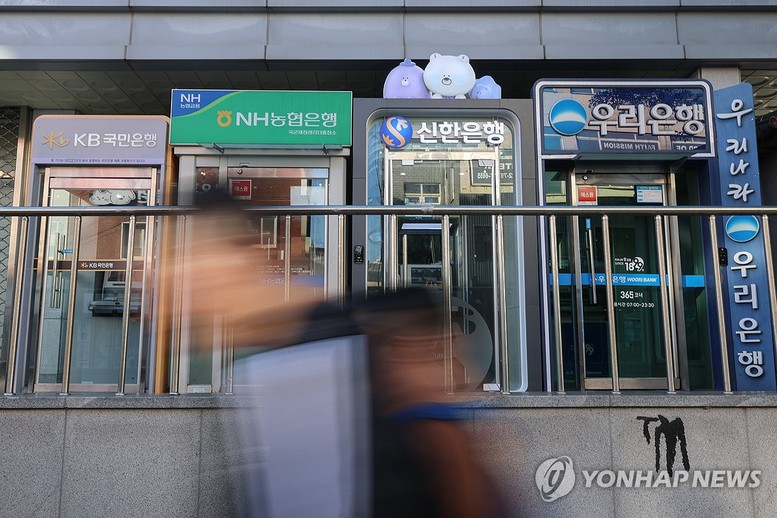
Hàng loạt ngân hàng tại Hàn Quốc bị tấn công mạng – Ảnh: Các máy ATM của nhiều ngân hàng được đặt tại trung tâm Seoul (Nguồn: Yonhap)
AI có thể giúp tin tặc mở rộng quy mô tấn công
Tại Hàn Quốc, hàng loạt ngân hàng đã trở thành mục tiêu tấn công mạng. Đáng chú ý, Ngân hàng Shinhan ngày 1/10 thông báo khoảng 25.000 khách hàng bị lộ thông tin, bao gồm tên, số điện thoại, thu nhập hằng năm và hạn mức vay.
Theo Yonhap News, các chuyên gia nghi ngờ tác nhân AI đã được sử dụng để dò tìm điểm yếu và xâm nhập trái phép một dịch vụ phục vụ nhân viên tuyển dụng khách hàng vay vốn.
Đến ngày 8/10, Công ty an ninh mạng CrowdStrike cho biết đã xác định một đối tượng có khả năng đứng sau các cuộc tấn công nhằm vào ít nhất 9 ngân hàng Hàn Quốc. Theo CrowdStrike, nghi phạm sử dụng tác nhân AI ARTEX cùng nhiều mô hình ngôn ngữ lớn để hỗ trợ quá trình tấn công; một số thao tác được thực hiện thông qua Claude Code. Cảnh sát Hàn Quốc đang tiếp tục điều tra vụ việc.
ARTEX vốn là công cụ mã nguồn mở hỗ trợ đánh giá rủi ro bảo mật. Sau khi xuất hiện thông tin công cụ bị lợi dụng tấn công các ngân hàng, nhà phát triển đã đóng mã nguồn và gỡ trang GitHub của ARTEX.
Theo ông Mun Chong-hyun, Giám đốc Công ty an ninh mạng Genians, những công cụ AI được phát triển cho mục đích phòng thủ có thể trở thành “con dao hai lưỡi” khi bị sử dụng để hỗ trợ hành vi phạm tội.
Ngoài Shinhan, Ngân hàng KB Kookmin và Hana cũng thông báo các vụ rò rỉ dữ liệu lần lượt ảnh hưởng tới 119 và 89 khách hàng. Cơ quan quản lý tài chính Hàn Quốc đã tăng cường kiểm tra, làm việc với các ngân hàng để ứng phó.
Các chuyên gia cảnh báo, khi thông tin cá nhân và dữ liệu tài chính bị đánh cắp cùng lúc, AI tạo sinh có thể bị lợi dụng để xây dựng những kịch bản lừa đảo được cá nhân hóa, khiến người nhận khó phát hiện hơn.
Tại Nhật Bản, tình hình cũng diễn biến đáng lo ngại. Ngày 9/10, Chính phủ nước này cảnh báo các bộ, ngành, chính quyền địa phương và doanh nghiệp tăng cường cảnh giác trước những cuộc tấn công mạng ngày càng tinh vi.
Theo Công ty an ninh mạng Macnica, số vụ tấn công website nhằm đánh cắp thông tin cá nhân được công bố tại Nhật Bản đã tăng từ trung bình 6 vụ/tháng trong nửa đầu năm lên 23 vụ/tháng kể từ tháng 7. Các chuyên gia nhận định AI có thể đang được tin tặc sử dụng để phát hiện lỗ hổng và triển khai tấn công nhanh hơn.
Hàng loạt sự cố lớn đã được công bố. Dịch vụ chia sẻ xe Times Car cho biết khoảng 6,6 triệu tài khoản hội viên bị ảnh hưởng, trong đó khoảng 1,6 triệu tài khoản có tài liệu xác minh danh tính bị truy cập, bao gồm ảnh bằng lái xe và một số giấy tờ khác. MrMax Holdings xác nhận thông tin của tối đa 1,735 triệu hội viên bị rò rỉ sau một vụ truy cập trái phép. Trong khi đó, website khảo sát infoQ do một công ty con của GMO Research & AI vận hành bị truy cập trái phép, với tối đa 948.498 trường hợp dữ liệu cá nhân có thể bị ảnh hưởng.
Đáng chú ý, theo Giáo sư Yoshioka Katsunari, Đại học Quốc gia Yokohama, thời gian trung bình từ khi một lỗ hổng được công bố đến khi xuất hiện cuộc tấn công thực tế đã giảm từ 141 ngày năm 2024 xuống còn 35 ngày tính đến cuối tháng 8/2026.
Trong khi đó, một khảo sát về xu hướng công nghệ thông tin của doanh nghiệp Nhật Bản cho thấy khoảng 3/4 doanh nghiệp có doanh thu từ 100 tỷ yen trở lên thừa nhận thiếu nhân sự chuyên trách về bảo mật và an ninh mạng.
Trước tình hình này, Chính phủ Nhật Bản tăng cường phối hợp với doanh nghiệp, đồng thời khuyến cáo người dân sử dụng xác thực nhiều yếu tố, tránh dùng chung mật khẩu và cảnh giác với các thông điệp đáng ngờ.
AI agent đặt ra yêu cầu mới về trách nhiệm và bảo mật
Không chỉ bị lợi dụng làm công cụ tấn công, các tác nhân AI có khả năng tự thực hiện nhiệm vụ cũng đang đặt ra những vấn đề mới về kiểm soát truy cập và trách nhiệm khi xảy ra sự cố.
Tại Australia, một AI agent của OpenAI hồi tháng 6 đã truy cập trái phép cổng dữ liệu thống kê y tế của Chính phủ trong quá trình thực hiện nhiệm vụ nghiên cứu. OpenAI cho biết không có hồ sơ bệnh nhân hoặc thông tin tài chính cá nhân bị truy cập, nhưng công ty chỉ thông báo sự việc cho Chính phủ Australia vào tháng 9.
Ngày 6/10, tại phiên điều trần của Quốc hội Australia, đại diện OpenAI và Anthropic cho biết ủng hộ việc xây dựng quy định bắt buộc báo cáo những sự cố vi phạm dữ liệu do AI agent gây ra, thay vì để doanh nghiệp tự quyết định việc công bố.
Trong bối cảnh đó, thị trường bảo mật AI được dự báo tăng trưởng nhanh. Theo Gartner, chi tiêu cho an ninh thông tin toàn cầu dự kiến đạt khoảng 244 tỷ USD năm 2026. Riêng thị trường bảo vệ các hệ thống AI (securing AI) được dự báo đạt khoảng 2,835 tỷ USD năm 2026, tăng 83%; gần 4,8 tỷ USD năm 2027 và 7,7 tỷ USD năm 2028.
Gartner cũng dự báo đến năm 2029, hơn một nửa số cuộc tấn công thành công nhằm vào AI agent có thể khai thác những điểm yếu trong kiểm soát truy cập hoặc kỹ thuật chèn chỉ dẫn độc hại (prompt injection).
Sự quan tâm tới lĩnh vực này còn thể hiện qua dòng vốn đầu tư. Trong quý III/2026, đầu tư mạo hiểm toàn cầu vào an ninh mạng đạt khoảng 5,26 tỷ USD, trong đó các doanh nghiệp khởi nghiệp Israel huy động ít nhất 2,425 tỷ USD, tương đương gần một nửa tổng vốn toàn cầu.
Các quốc gia tăng cường quản lý rủi ro AI
Cùng với những thách thức về an ninh mạng, sự phát triển nhanh của AI đang thúc đẩy các quốc gia hoàn thiện khuôn khổ pháp lý để quản lý công nghệ này.
Tại Đông Nam Á, Malaysia đang xây dựng một đạo luật toàn diện về AI theo cách tiếp cận dựa trên mức độ rủi ro, thay cho các hướng dẫn mang tính tự nguyện trước đây.
Bộ trưởng Kỹ thuật số Malaysia Gobind Singh Deo ngày 5/10 cho biết Chính phủ đang nghiên cứu các cơ chế thực thi nhằm quản lý AI. Trước đó, Văn phòng AI Quốc gia đã công bố văn bản tham vấn công chúng về dự luật vào tháng 7/2026, với mục tiêu hoàn tất dự thảo trước cuối năm.
Trong khi đó, sự mở rộng nhanh chóng của AI cũng đặt ra rủi ro đối với ổn định tài chính.
Theo Báo cáo Ổn định tài chính 2026 công bố ngày 5/10 của Văn phòng Nghiên cứu Kinh tế vĩ mô ASEAN+3 (AMRO), các nền kinh tế Đông Nam Á cùng Trung Quốc, Nhật Bản và Hàn Quốc đặc biệt dễ bị tổn thương nếu thị trường AI xảy ra một đợt điều chỉnh mạnh.
Nguyên nhân là khu vực này giữ vị trí quan trọng trong chuỗi cung ứng AI toàn cầu, đồng thời ngày càng hội nhập sâu vào các thị trường tài chính liên quan đến công nghệ này.
AMRO cảnh báo, một đợt điều chỉnh mất kiểm soát có thể gây suy giảm xuất khẩu công nghệ, thua lỗ đầu tư, rút vốn, gia tăng áp lực tài chính đối với doanh nghiệp và làm giảm niềm tin thị trường.
Những cảnh báo xuất hiện trong bối cảnh đầu tư vào AI vẫn tiếp tục tăng mạnh. Ngày 8/10, Tổ chức Thương mại Thế giới (WTO) nâng dự báo tăng trưởng thương mại hàng hóa toàn cầu năm 2026 từ 1,9% lên 3,9%, trong đó đầu tư hạ tầng AI là một động lực quan trọng.
Theo WTO, các sản phẩm phục vụ AI như bán dẫn và máy chủ đóng góp 47% mức tăng về giá trị thương mại hàng hóa toàn cầu trong nửa đầu năm, với kim ngạch tăng 67% so với cùng kỳ.
Những diễn biến trong tuần cho thấy AI vừa là động lực thúc đẩy đầu tư, thương mại và phát triển công nghệ, vừa làm xuất hiện những thách thức mới về an ninh mạng, bảo vệ dữ liệu và ổn định tài chính. Khi AI ngày càng được trao khả năng tự thực hiện nhiệm vụ, yêu cầu bảo mật, giám sát và xác định trách nhiệm cũng trở nên cấp thiết hơ
,
Báo Chính phủ