
Lợi dụng ký tự đặc biệt có hình dạng gần giống chữ cái thông thường, đối tượng lừa đảo có thể tạo ra địa chỉ website giả mạo gần giống web chính thức của ngân hàng, doanh nghiệp.
- 28-10-2026Công an phát thông báo tới những ai nhận email, tin nhắn SMS, Zalo và Messenger có nội dung sau
- 28-10-2026Cảnh báo website giả mạo hệ thống định danh điện tử VNeID nhằm đánh cắp dữ liệu
- 28-10-2026Chưa từng có: Microsoft đề nghị 60.000 nhân viên trên toàn thế giới tự nguyện nghỉ việc
Theo thông tin từ Công an TP Quảng Ninh, lợi dụng những ký tự đặc biệt có hình dạng gần giống chữ cái thông thường, các đối tượng lừa đảo có thể tạo ra địa chỉ website giả mạo gần như giống hệt trang web chính thức của ngân hàng, doanh nghiệp, mạng xã hội. Thủ đoạn này khiến người dùng khó nhận biết bằng mắt thường, tiềm ẩn nguy cơ bị đánh cắp thông tin cá nhân và chiếm đoạt tài sản.
(Nguồn: Công an TP Quảng Ninh)
Thủ đoạn trên thường được gọi là tấn công giả mạo tên miền bằng ký tự tương đồng (Homograph Attack). Các đối tượng lợi dụng bảng mã Unicode, trong đó có những ký tự thuộc các hệ chữ viết khác nhau nhưng có hình dạng gần giống chữ cái Latin, để tạo ra địa chỉ website đánh lừa người truy cập.
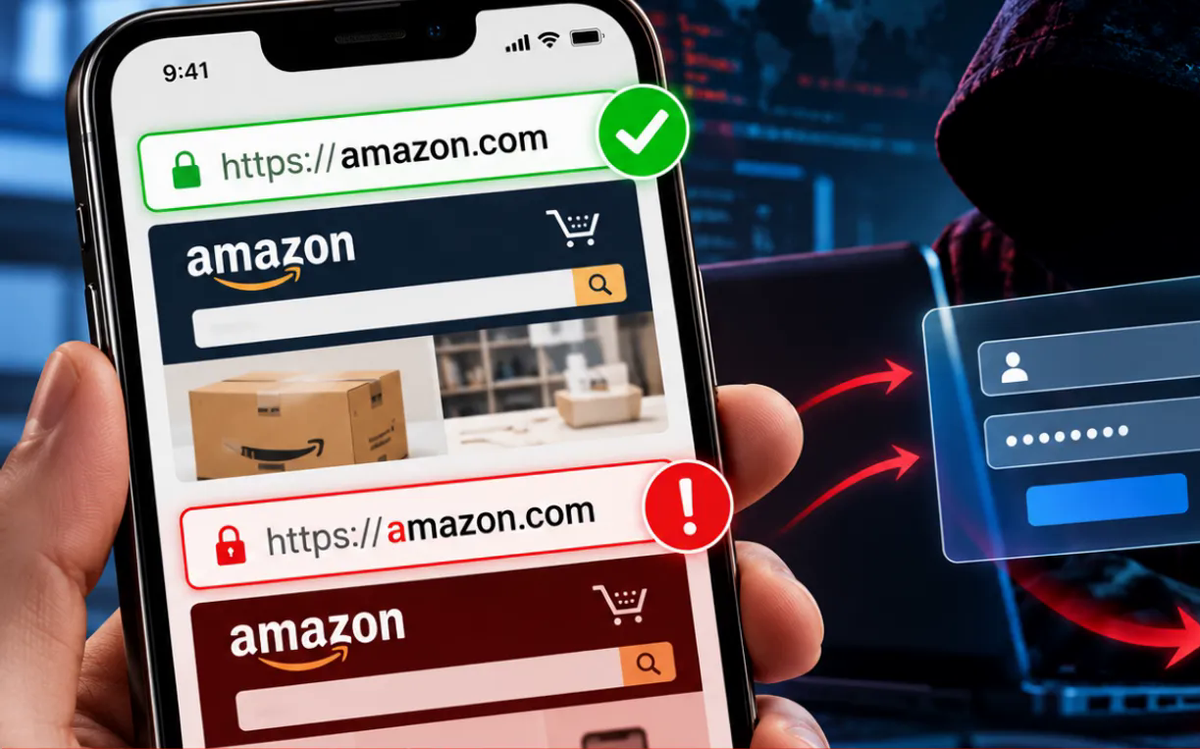
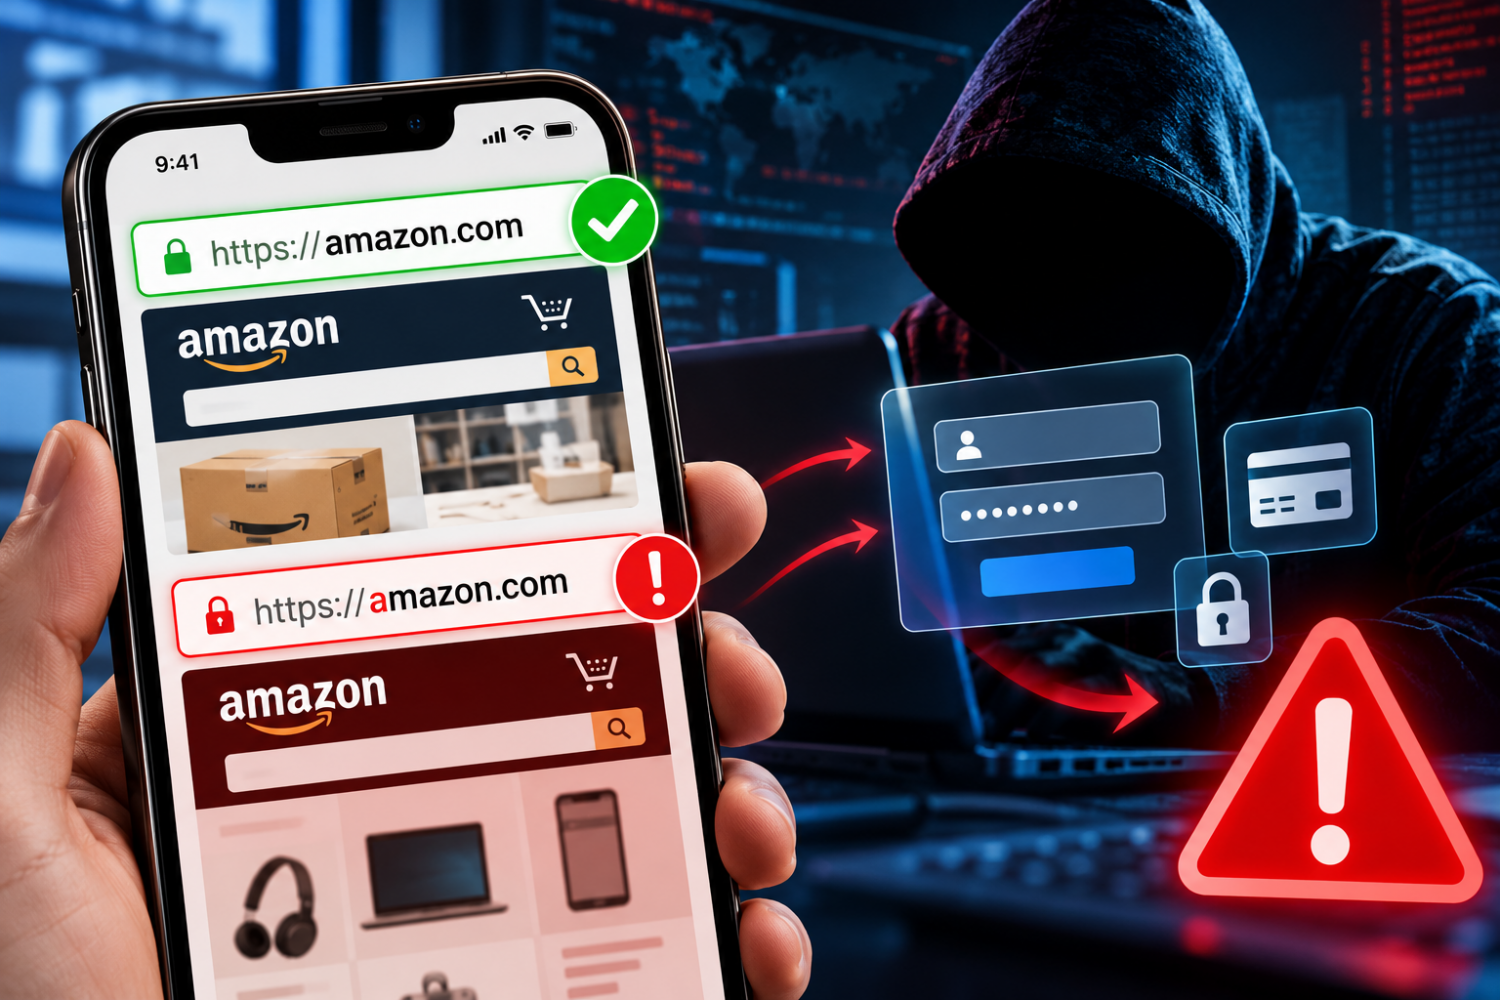
Chẳng hạn, địa chỉ quen thuộc amazon.com có thể bị giả mạo bằng cách thay thế chữ “a” bằng một ký tự thuộc bảng chữ cái Cyrillic có hình dạng tương tự. Khi hiển thị trên màn hình điện thoại hoặc máy tính, hai địa chỉ giống hệt nhau, mặc dù về mặt kỹ thuật là những tên miền khác nhau.
Ngoài ra, một số ký tự Unicode có đặc tính vô hình hoặc ảnh hưởng đến cách hiển thị văn bản cũng có thể bị lợi dụng để che giấu, làm sai lệch nội dung đường dẫn. Những kỹ thuật này thường được gọi chung là thủ đoạn sử dụng “chữ ma”.
Để thực hiện hành vi lừa đảo, các đối tượng tạo lập website có giao diện tương tự trang chính thức của ngân hàng, sàn thương mại điện tử hoặc mạng xã hội. Sau đó, chúng phát tán đường dẫn giả mạo qua tin nhắn SMS, Zalo, Facebook, email, kèm nội dung như: thông báo tài khoản bị khóa, yêu cầu xác minh danh tính, nhận quà tặng, hoàn tiền hoặc cập nhật thông tin thanh toán.
Khi người dùng truy cập và nhập tên đăng nhập, mật khẩu, mã OTP hoặc thông tin thẻ ngân hàng, dữ liệu có thể bị chuyển đến đối tượng lừa đảo để phục vụ hành vi chiếm đoạt tài khoản, tài sản.
Đáng chú ý, website giả mạo vẫn có thể sử dụng giao thức HTTPS và hiển thị biểu tượng ổ khóa, do đó người dùng không nên coi đây là dấu hiệu bảo đảm website an toàn.
Để phòng tránh thủ đoạn trên, Công an TP Quảng Ninh khuyến cáo người dân:
– Không tùy tiện truy cập các đường dẫn lạ được gửi qua tin nhắn, email hoặc mạng xã hội, đặc biệt là đường dẫn yêu cầu đăng nhập, xác thực tài khoản;
– Ưu tiên tự nhập địa chỉ website chính thức hoặc sử dụng ứng dụng của ngân hàng, doanh nghiệp đã được xác minh;
– Kiểm tra kỹ tên miền, chú ý những ký tự bất thường, dấu chấm, dấu gạch nối hoặc địa chỉ có hình thức gần giống website quen thuộc;
– Tuyệt đối không cung cấp mật khẩu, mã OTP, mã PIN và thông tin thẻ ngân hàng trên các website chưa được xác minh;
– Khi phát hiện dấu hiệu lừa đảo hoặc nghi ngờ đã cung cấp thông tin cho website giả mạo, cần nhanh chóng đổi mật khẩu, liên hệ ngân hàng để bảo vệ tài khoản và trình báo cơ quan Công an gần nhất.
– Người dân cần ghi nhớ một địa chỉ website nhìn giống thật chưa chắc đã là thật; kiểm tra kỹ trước khi truy cập là biện pháp quan trọng để bảo vệ thông tin cá nhân và tài sản trên không gian mạng.
,
VTV Online