
Hàng loạt trang web của các cơ quan chính phủ và tổ chức tại châu Âu cùng nhiều nơi trên thế giới đã phải tạm ngừng hoạt động ngày 21-10 để phòng ngừa nguy cơ tấn công mạng, sau khi một lỗ hổng bảo mật nghiêm trọng trong ngôn ngữ lập trình PHP được công bố.
- 22-10-2026Loạt website chính phủ châu Âu khẩn cấp tạm ngừng hoạt động: Lý do xuất phát từ công ty của một kỹ sư người Việt
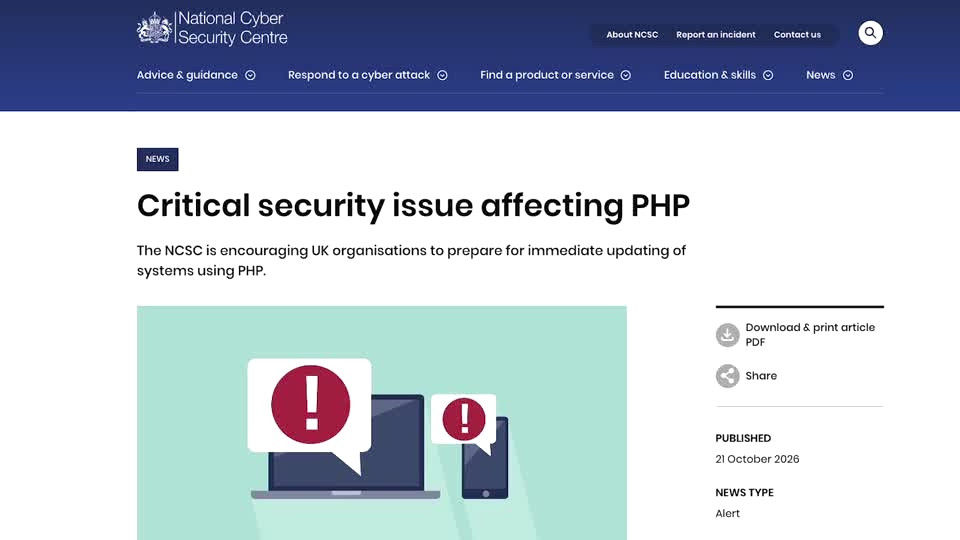
Ảnh chụp màn hình website Trung tâm An ninh mạng Quốc gia đăng thông báo sự cố bảo mật nghiêm trọng trên PHP. Ảnh: Reuters Connect
Các nhà phát triển PHP đã phát hành bản vá khẩn cấp cho lỗ hổng tồn tại nhiều năm trong mã nguồn, được phát hiện nhờ trí tuệ nhân tạo (AI), đồng thời khuyến cáo người dùng cập nhật ngay lập tức. Do thông tin về bản vá đã được công khai, giới chuyên gia lo ngại tin tặc có thể sử dụng AI để phân tích lỗi và nhanh chóng tìm cách khai thác những hệ thống chưa kịp cập nhật.
Ông Costin Raiu, đồng sáng lập công ty an ninh mạng TLP, cảnh báo AI đang thúc đẩy một “cuộc đua khai thác” lỗ hổng bảo mật, có thể dẫn tới làn sóng tấn công diện rộng nhằm vào các máy chủ web dễ bị tổn thương.
Mức độ rủi ro đặc biệt lớn do PHP được sử dụng trên khoảng 75% website có thể xác định ngôn ngữ lập trình, trong đó có nhiều hệ thống xây dựng trên các nền tảng phổ biến như WordPress, Drupal, Joomla và Magento. Theo dữ liệu từ công ty an ninh mạng Censys, khoảng 1,5 triệu máy chủ được ghi nhận đang sử dụng các phiên bản PHP chưa có bản vá. Bà Tiffany Farriss, Quyền Giám đốc điều hành Drupal Association, nhận định lỗ hổng có thể ảnh hưởng đến phần lớn internet toàn cầu, bởi nhiều máy chủ sử dụng các phiên bản PHP được phát hành trong 20 năm qua.
Đáng chú ý, hai công ty an ninh mạng Calif và Wiz xác nhận lỗ hổng được phát hiện với sự hỗ trợ của AI. Theo Wiz, lỗi bảo mật đã tồn tại trong mã nguồn PHP hơn 10 năm và rất khó phát hiện bằng phương pháp kiểm tra thủ công. Tuy nhiên, sự phát triển của AI đang làm thay đổi khả năng tìm kiếm, phân tích những điểm yếu bảo mật, đồng thời đặt ra nguy cơ các công cụ tương tự bị lợi dụng để thực hiện tấn công mạng.
Nhiều nước khẩn cấp bảo vệ hệ thống
Tại Hà Lan, Trung tâm An ninh mạng Quốc gia cùng nhiều đơn vị đã chủ động đưa các trang web công cộng ngoại tuyến nhằm phòng ngừa nguy cơ bị tấn công. Những hệ thống bị ảnh hưởng bao gồm website của Cảng Rotterdam, cổng thông tin Overheid.nl, Liên đoàn Bóng đá Hà Lan (KNVB), các bệnh viện và trang web của 5 đảng phái chính trị lớn. Thủ tướng Hà Lan cho biết đang theo dõi sát tình hình.
Tại Đan Mạch, công ty Kombit tạm ngừng nền tảng liên lạc trường học quốc gia. Ở Phần Lan, nhà cung cấp Valtori đưa các dịch vụ mạng công cộng của chính phủ ngoại tuyến để phòng ngừa, trong khi Bộ Nội vụ Pháp chuyển toàn bộ website trực thuộc sang chế độ bảo trì. Hai nền tảng Wikipedia và Internet Archive cũng tạm ngừng một số hệ thống.
Giám đốc An ninh Amazon CJ Moses cho biết hệ thống giám sát của tập đoàn đã ghi nhận các cuộc tấn công thử nghiệm nhằm vào hệ thống bẫy tin tặc từ ngày 17-10, tức bốn ngày trước khi lỗ hổng được công bố. Amazon xác nhận lỗ hổng hiện đang bị khai thác trên diện rộng trong không gian mạng.
Trước đó, Nhà Trắng đã được báo cáo về sự cố từ ngày 16-10. Trong bối cảnh các hoạt động khai thác lỗ hổng đã xuất hiện, việc khẩn trương cập nhật bản vá trở thành yêu cầu cấp thiết đối với các đơn vị vận hành hệ thống sử dụng PHP.
,
Hà Nội Mới